损失约380万美元:Kava Lend 漏洞分析及被盗资金追踪
11 月 14 日,Kava 链上的原生借贷协议 Kava Lend 遭到攻击。攻击者利用借贷模块的供给计算和清算机制,累计借出 55,205,050.601443 枚 KAVA(价值约 380 万美元)。Beosin 对本次攻击的分析如下:
一、漏洞分析
理解此次攻击,需要区分 Kava Lend 的三个重要概念:
cash:模块账户实际持有的某种资产,决定当下能够转出多少真实代币。
totalsupply:cash+borrows-reserves,作为供给利息分配的分母。
user deposit claim:协议记录的用户可提取余额,跟随供给利息指数更新。
存在漏洞的源码如下:
func CalculateSupplyInterestFactor(newInterest, cash, borrows, reserves sdk.Dec) sdk.Dec {

        totalSupply := cash.Add(borrows).Sub(reserves)

        if totalSupply.IsZero() {

            return sdk.OneDec()

        }

        return (newInterest.Quo(totalSupply)).Add(sdk.OneDec())

     }
当 totalsupply 是一个极小的正数时,少量利息也可能产生巨大的增长因子。因此,攻击者只需要实现极小净供给 → 异常利息增长因子 → 全局供给指数暴涨 → 用户存款债权膨胀这一链条,就可以凭空创造巨额债权,借出远超其存款的资金。
二、攻击流程分析
(1)攻击者使用主钱包 kava1uzx5924cqsutcw365ajs8kkc3rr4vtlyzms255 在同一笔交易中提交 37 笔 MsgRepay,代还了 BUSD 市场当时全部的贷款。
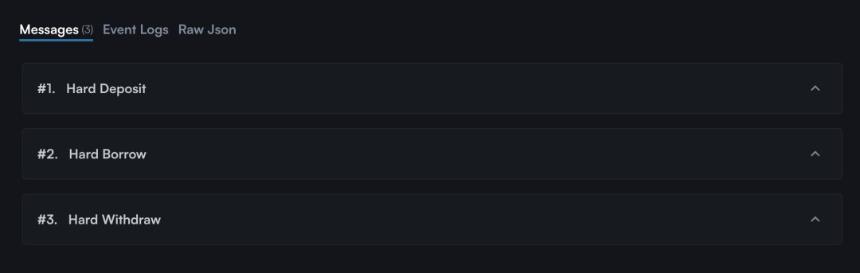
(2)随后,主钱包在一笔交易中依次执行存入 3,801.60356061 BUSD、借出 1,267.20118686 BUSD、提取 1,267.20118686 BUSD,将用于分配供给利息的净供给控制在 0.00000002 BUSD。
https://www.mintscan.io/kava/tx/D5D8F728D9E11569B3FA40744FF1580BA3EF18C504F0382FE590149E683E337F
(3)BUSD 供给利息指数从约 2.76 上升至 671,186.99,扩大约 243,000 倍。主钱包原先持有的 BUSD 存款因此被更新成约 12.5449 亿 BUSD 的账面价值。攻击者使用主钱包存入 BUSD 并提取超额的 BUSD 资金,实现获利。
https://www.mintscan.io/kava/tx/C59113E2E5C9C0B45782814F3190679A25C8DBA6ACA36B3B0C6BC0433FE02509
(4)攻击者通过第二个钱包 kava1v2s266sll8ca5xrs06swmsc00nwwt7u77eufk4 利用 BUSD 借出 KAVA,通过多轮借款和清算,最终提取出约 5,520 万枚 KAVA。
三、被盗资金追踪
据 Beosin Trace 分析,攻击者获得的 KAVA 转回主钱包后,利用 LayerZero 跨到 BNB Chain 卖出,被盗资金大部分转移至 BNB Chain 地址 0x37d732914f86cc6eb1e87419e3046a739f011042。
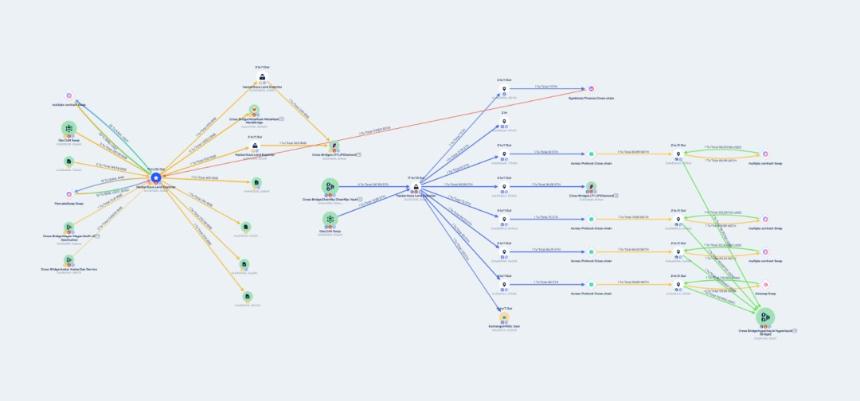
攻击者将资金兑换成 BNB 后,通过跨链协议 Li.Fi 和 Chainflip 将 BNB 兑换成 Ethereum 网络的 ETH,共计 384.72 枚 ETH。
随后攻击者将资金分散至多个地址,利用 Across 将绝大部分 ETH 跨链至 Arbitrum,然后通过 swap,将 ETH 兑换成 USDC,最终跨链至 Hyperliquid。目前,攻击者相关地址已被标记,Beosin Trace 将持续监控所有被盗资金动态。
- 35 分钟前谷歌:正式推出Genie 4
- 49 分钟前现货黄金跌幅扩大至3% 触及一年多来最低水平
- 50 分钟前花旗下调比特币目标价至99532美元、以太坊至2838美元
- 54 分钟前Anthropic期权最快下周一挂牌,市场预计投资者需求旺盛
- 1小时前BTCPay Server发布紧急更新,修复5项nginx漏洞
- 1小时前阿克曼质疑英伟达董事会仓促处理黄仁勋离职事件