币安被盗后的11起安全事件盘点
陶朱,金色财经
摘要:2026年10月29日,币安发生重大安全事件,约63亿美元的加密资产遭未经授权转移。此后,加密行业又陆续披露多起安全事件,涉及交易所、比特币支付工具、DeFi协议、项目官方网站……
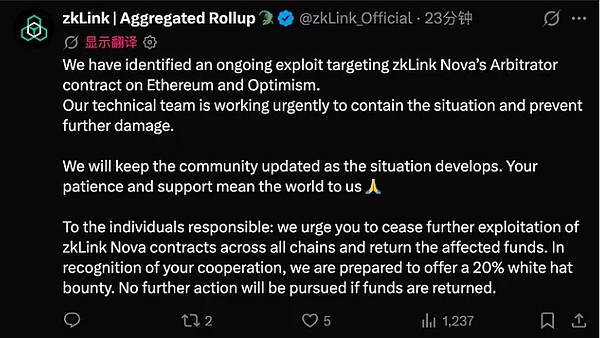
1.zkLink-瞬态存储漏洞
10月29日,跨链协议zkLink遭攻击,损失约78.3万美元。据慢雾安全团队分析,攻击者利用瞬态存储中的残留验证值,伪造用于提款验证的批次根,随后完成12次提款,包括1次ETH提款和11次ERC-20代币提款。 分析指出,攻击者先通过一次真实跨链消息领取写入验证值,再在同一笔交易的后续调用中复用该值,借助中继及网关合约写入伪造的批次根。相关合约允许中继者指定外部调用目标和参数,验证值未清除或绑定当前调用,而批次根更新仅校验网关身份,缺少独立证明验证。
2.Chainalysis-AI驱动网络攻击
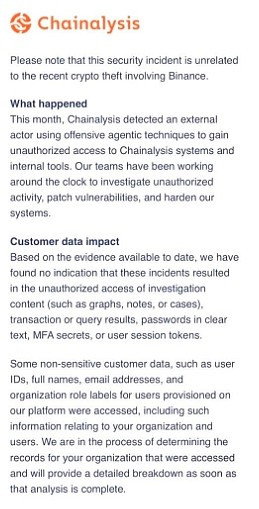
10月31日,区块链分析公司 Chainalysis 称,黑客利用“攻击性智能体技术”未经授权访问其内部系统和工具,导致客户姓名、电子邮箱、用户 ID 及组织职位信息泄露。Chainalysis 称,目前没有证据表明密码、多因素身份验证(MFA)密钥、会话令牌或敏感调查数据遭到泄露,并表示此次攻击与近期币安遭遇的 60 亿美元黑客攻击无关。
3.Flap-DNS劫持
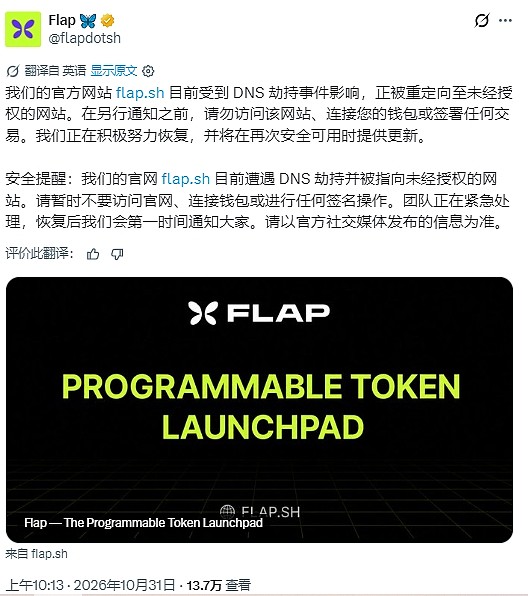
10月31日,Flap 发文表示,官网 flap sh 目前遭遇 DNS 劫持并被指向未经授权的网站。Flap 提醒用户,暂时不要访问官网、连接钱包或进行任何签名操作。此外,团队正在处理网站恢复工作,恢复后会第一时间通知。
4.Kintsu-DNS 劫持
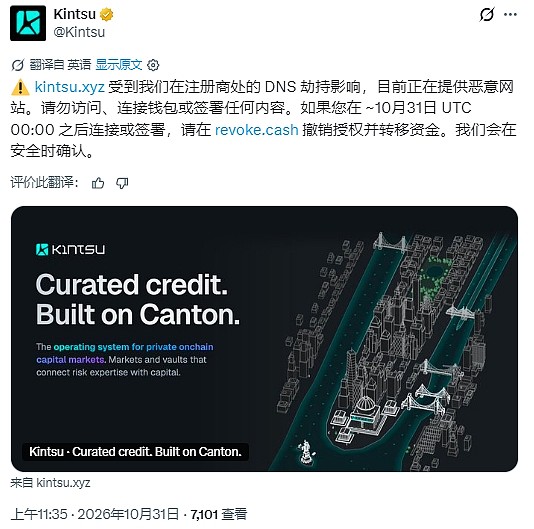
10月31日,Kintsu 发布安全警报称,其官网 kintsu xyz 在域名注册商处遭遇 DNS 劫持,目前正展示恶意网站。官方提醒用户不要访问、连接钱包或签署任何内容,并建议自北京时间10月31日08:00左右起曾连接钱包或签名的用户,通过 revoke.cash 撤销授权并转移资金。Kintsu 表示,将在确认网站安全后发布通知。 Kintsu 更新称,官网 kintsu[.]xyz 已恢复并重新指向其基础设施,但受 DNS 缓存影响,部分网络仍可能在最长一小时内显示恶意网站。官方提醒用户继续避免访问该网站或连接钱包,直至其发布安全确认通知。此前,Kintsu 表示官网在域名注册商处遭遇 DNS 劫持。
5.Troves-旧合约权限问题
10月31日,Troves的xWBTC/WBTC金库出现约66.7万美元损失。
初步分析显示,问题与旧版再平衡合约被替换后仍保留权限有关。攻击者利用遗留合约的权限问题转移资产。项目随后撤销相关旧合约权限,并暂停三个金库,以防止风险进一步扩大。团队已撤销相关合约权限,并预防性暂停受影响及可能暴露的金库,包括 xWBTC/WBTC、xSTRK/STRK、xstrkBTC/strkBTC。 Troves 称,正继续调查、追溯资金并探索追回途径,同时向攻击者发出链上信息,提供 1 WBTC 白帽赏金以换取剩余资金返还。
目前,公开资料尚未表明其他金库也遭到同类攻击。
6.Talis Protocol-智能合约攻击
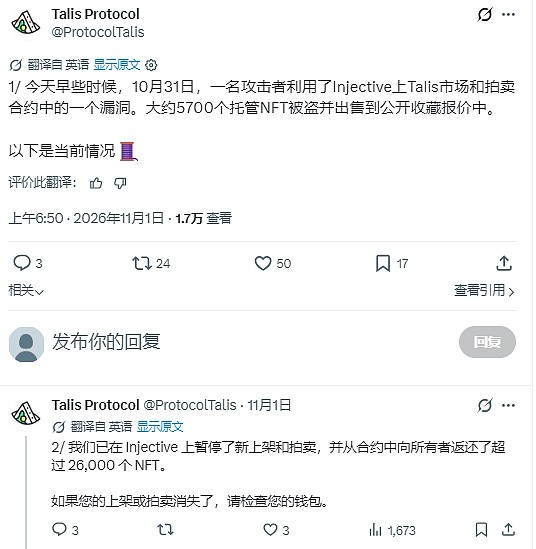
10月31日,基于 Injective 区块链的 NFT 交易平台 Talis Protocol 遭遇智能合约攻击。攻击者利用其市场及拍卖合约中的漏洞,提取约5700枚由合约托管的 NFT,并将这些 NFT 出售给市场中已有的公开系列收购报价。攻击发生后,平台暂停 Injective 上的新挂单和拍卖,将合约内逾 2.6 万枚 NFT 返还原持有人。Talis Protocol此次事件反映出,NFT交易平台的安全风险不仅存在于用户钱包,也可能来自托管资产的市场合约和拍卖合约。
7.b14g-智能合约提取逻辑问题
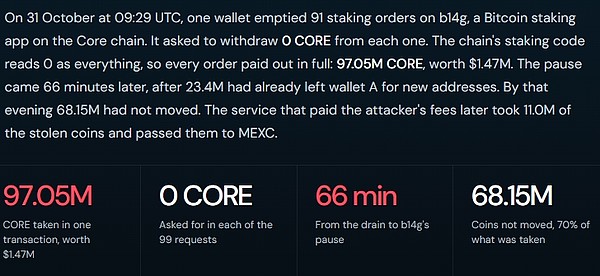
10月31日,Core生态比特币质押应用b14g遭遇安全事件,攻击者利用相关质押合约的提取逻辑问题,转移约9705万枚CORE,按当时价格计算价值约147万美元。据Bitquery链上调查,攻击者针对多个质押订单发起提取请求,利用合约对零值参数的处理问题,触发了提取全部可提取资产的操作。
8.Premia V3-智能合约安全问题
11月1日,Blockaid 检测到@PremiaLabs在 Arbitrum 上正在进行一次利用漏洞攻击。攻击者创建了空期权池,通过闪电贷借入资金,然后购买期权,使金库抵押品锁定在这些池中,随后将其作为流动性撤出。
目前已从金库中抽走约 40.05 万美元,涉及约 2 笔交易。攻击仍在进行中。
9.欧盟实体-盗窃手法不详
11月1日,一家欧盟实体疑似遭遇加密资产盗窃。据链上侦探 ZachXBT发文指出:损失超过1.06亿美元。涉事资金从多个中心化交易所账户流出,攻击者随后将资金兑换为ETH,并通过即时兑换平台、跨链桥及隐私币网络转移资产。
据 ZachXBT 公布的信息,涉事资金最初以USDC和USDT的形式提出。此后24小时内,攻击者持续将USDC兑换为ETH,并通过 WellWallet、Kyrrex 等即时兑换服务转移资金,部分资金还经由 Wagyu 兑换为门罗币(XMR),另有资金被跨链转移至其他网络。ZachXBT同时公布了11个与此次事件有关的钱包地址,提醒相关平台及安全机构关注资金流向。不过,截至11月2日,受害实体的具体身份、涉事交易所名称及账户遭控制的具体方式仍未得到官方确认。
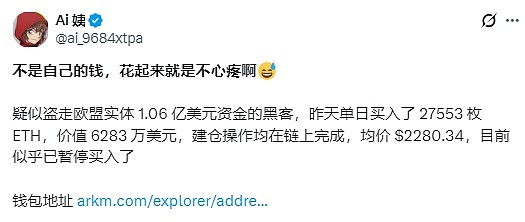
11月3日,据链上分析师Ai姨监测,疑似盗走欧盟实体资金的黑客昨日单日买入2.7553万枚ETH(6283万美元),建仓操作均在链上完成,均价2280.34美元,目前似乎已暂停买入。
10.Mercado Bitcoin-普通区块链转账
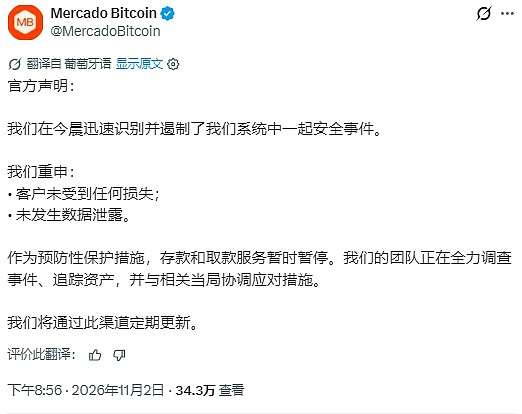
11月2日,巴西加密货币交易平台 Mercado Bitcoin 遭遇安全事件,多个区块链上的关联钱包出现异常资产转移。链上分析机构 Bitquery 追踪发现,约4850万美元的加密资产从该平台相关钱包流出,涉及至少10条区块链。
事件发生后,Mercado Bitcoin 暂停了充值和提现业务,并表示已迅速控制安全事件,客户资产不会因此遭受损失,用户数据也没有泄露。与此同时,链上安全机构 Chainalysis 联合交易所、执法部门及稳定币发行方追踪被盗资金,协助冻结近1000万美元资产。
公开的链上证据显示,攻击者通过普通区块链转账将资产从相关钱包转出,而不是利用某个公开披露的智能合约漏洞直接盗取资产。据 Bitquery 调查,攻击者在约25分钟内转走了多个区块链上的热钱包资产。除交易所自身的钱包外,攻击者似乎还能够对部分用户充值地址发起转账。
11.BTCPay Server-未授权攻击
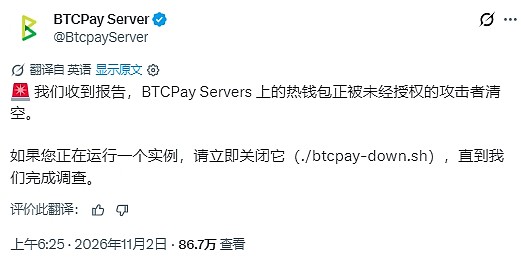
11月2日,BTCPay Server在X平台发帖称,目前收到报告,多个BTCPay Server实例的热钱包正遭未授权攻击者清空。官方建议运行实例的用户在调查完成前立即关停服务器(执行./btcpay-down.sh)。目前攻击原因及损失规模尚未披露。此前10月29日,BTCPay Server曾发布2.4.7紧急更新,修复1个严重及多个中危安全漏洞。