马斯克嘲讽 CZ、徐明星呼吁联手:币安 63 亿美元失窃背后的朝鲜黑客
10 月 30 日凌晨,全球最大加密货币交易所币安遭遇重大安全事件,约 63 亿美元资产被盗。这件事后,马斯克不仅在 X 上发了一句 "Everyday is Zeroday",又接连用表情回应该事件相关的帖子。CZ 忍不住公开反击,表示现在不是开玩笑的时候。
两人争的是币安赔不赔得起。至于谁偷走了这笔钱,美国联邦调查局(FBI)在 11 月 1 日给出了答案——朝鲜黑客组织。
马斯克追着笑
币安遭攻击的消息传出后,马斯克转发了相关报道,并配文:“Everyday is Zeroday”(每天都是零日漏洞)。这句带有网络安全双关意味的评论,很快被解读为对币安安全防护的嘲讽,也引来了 CZ 的不满。之后在一天之内,他两次在 CZ 的帖子下用表情开玩笑。第一次是 CZ 提醒大家警惕钓鱼链接的帖子,他回了个笑哭的表情,CZ 还认认真真写了一段话回应。第二次是一名用户将币安承诺承担损失的表态,与 FTX 崩盘前创始人 SBF 关于客户资产安全的旧推文放在一起比较时,马斯克又在下面发了笑脸。不少人将此举解读为:币安现在的说辞,和 FTX 当年一个样。
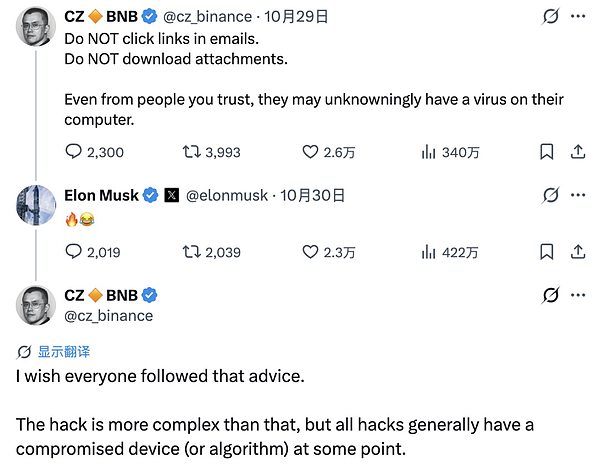
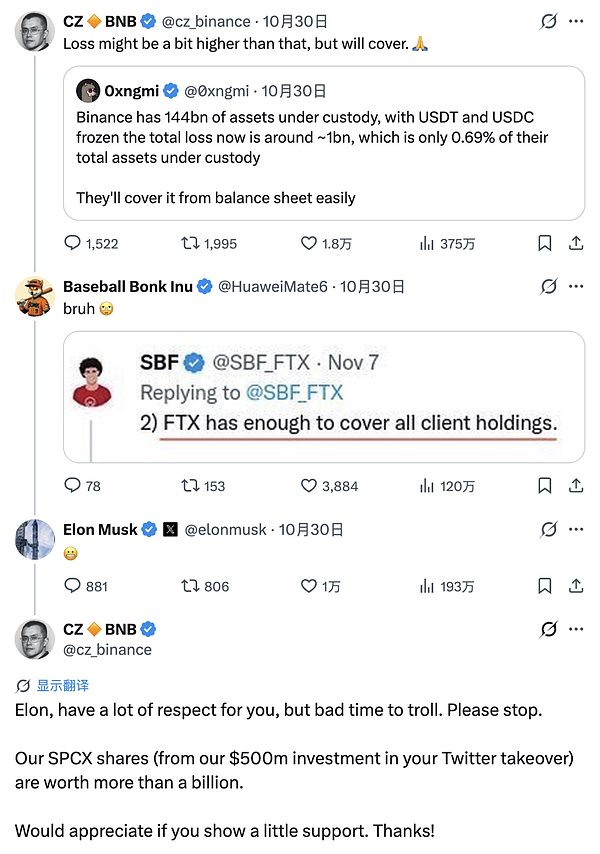
第二个笑脸之后,CZ 没再客气。他回复说尊重马斯克,但现在不是开玩笑的时候,请他停下,并提醒:币安 2022 年出资 5 亿美元参与推特收购,这笔钱现在是价值超过 10 亿美元的 SpaceX 股票。
他还算了一笔账:被盗 60 多亿美元,冻结 30 亿,币安的应急基金 SAFU 有 10 多亿,缺口约 20 亿美元,仅 SpaceX 股票就有 10 多亿,其余部分仍然令人痛苦,但可控。币安联席 CEO 何一随后表示,公司全年营收足以覆盖损失,暂时不用卖股票。CZ 又澄清,自己没有提议卖,只是想让马斯克看到一部分他熟悉的资产。
两人的过节由来已久。2021 年币安因技术故障暂停狗狗币提现,马斯克在推特上公开质疑,说这听起来很可疑;CZ 的回击,是甩出一条新闻:特斯拉因软件问题召回约 1.2 万辆汽车。据 X 上流传的梳理,CZ 后来一度取关马斯克,2024 年 12 月他提起当年的投资,马斯克回了句 Thanks 并重新关注,被圈内戏称世纪大和解。和解时用的是那笔 5 亿美元,这次吵架,CZ 拿出来的还是它。
同行这次没看热闹
OKX 创始人徐明星在此事上的态度和马斯克相反。他在 10 月 30 日连发两条帖子,第一条称赞 Circle 和 Tether 在这次事件中表现出色,呼吁建立实时预警和快速响应机制。
第二条更长,开头就说,Bybit、Bitget 和币安接连出事,应当让行业里每一位负责人警醒。他强调,安全不应成为商业竞争的领域,也提醒从未出过重大安全事故的公司,不要以为自己天然更安全。对币安事件,他的判断相对克制:近年很少再出现交易所私钥被直接攻破的案例,目前也没有确凿证据表明币安的热钱包私钥泄露,更值得担心的是访问控制和钱包管理系统的漏洞。
他的主张是,各家交易所的 CEO 像 2017 年应对比特币分叉危机时那样聚到一起,制定行业级的安全标准和协同响应机制:已验证交易所之间的转账实时结算,发往未知地址的大额提现和智能合约授权交易,则要增加额外验证和安全延迟;这些限制要落在密码学签名层,即使钱包管理系统被攻破,攻击者也绕不过去。此外还包括实时的安全事件通报、可疑资金的联合监控,以及交易所和稳定币发行方协作,在必要时依法临时冻结被盗资产。
徐明星这番表态,或许不只是出于行业协作的考虑,也反映出头部交易所对自身安全风险的警惕。Bybit、Bitget 和币安接连发生重大安全事件,意味着攻击者针对的并非某一家平台的特定弱点,而是整个加密行业的资产管理和交易基础设施。今天遭到攻击的是其他交易所,明天就可能轮到自己。没有发生过重大安全事故,并不意味着一家交易所拥有天然的安全优势。
徐明星和 CZ 过去也曾多次发生争执。但这次他没有借机落井下石,而是将重点放在行业协作上。他在帖子最后写道:没有任何一家公司能独自守护加密行业的未来。
这次要联合起来面对的,是一个国家支持的黑客组织。
不是第一次
FBI 的通告认定,币安在 10 月 29 日前后(美国时间)被盗的超过 60 亿美元是朝鲜黑客组织 TraderTraitor 所为。FBI 与美国特勤局(USSS)、国税局刑事调查局(IRS-CI)还观察到,黑客正把赃款主要换成以太坊,预计接下来会通过 DeFi 和即时兑换服务继续洗钱。在此之前,区块链分析公司 TRM Labs 和 Chainalysis 已先后给出相同的判断。
TraderTraitor 隶属于朝鲜国家支持的黑客集团 Lazarus Group,专攻加密行业,至少从 2020 年前后开始,持续攻击交易所、DeFi 协议、钱包服务商和加密基金。TraderTraitor 这个代号在 2022 年 4 月 FBI、美国网络安全和基础设施安全局、财政部的联合通告中首次出现,当时指的是伪装成炒币软件的木马。2024 年 12 月,FBI 等机构在日本 DMM Bitcoin 被盗案中再次使用该代号,并列出了 Jade Sleet 等别名。各安全公司对这支队伍的叫法和划分口径不完全一致,APT38、BlueNoroff 也常与它联系在一起。
银行抢不动,改抢交易所
Lazarus 最早进入公众视野,是 2014 年的索尼影业事件:数据被删,内部邮件外泄,外界普遍认为起因是喜剧电影《刺杀金正恩》。2016 年 2 月,他们伪造 SWIFT 指令,试图从孟加拉央行在纽约联储的账户里转走近 10 亿美元,最终得手约 8,100 万美元,其余部分因一处拼写错误被拦下。2017 年又出现了 WannaCry 勒索病毒。美国司法部 2018 年起诉了朝鲜籍黑客朴镇赫(Park Jin Hyok),指控他参与了这三起案件。
2020 年前后,该组织目标转向加密行业。
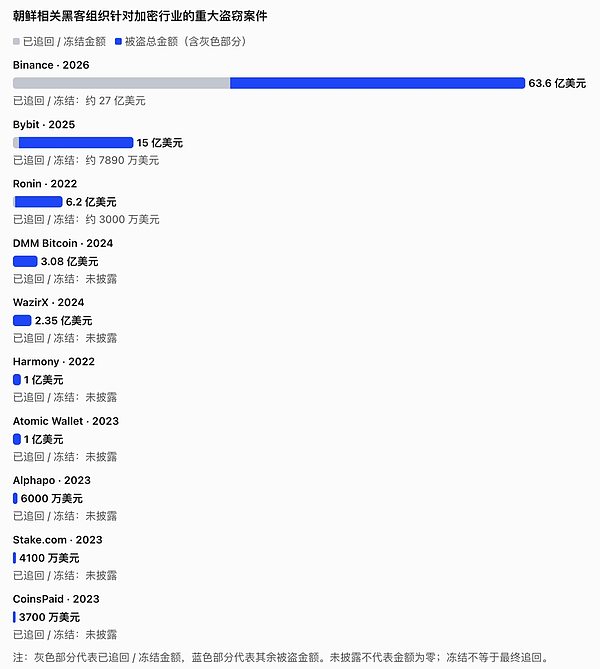
2022 年 3 月,Ronin Network 遭遇攻击,约 6.2 亿美元资产被盗。
Ronin 是 Axie Infinity 使用的以太坊侧链。当时,网络共有 9 个验证节点,攻击者取得了其中 5 个验证节点的私钥,达到控制提现所需的签名阈值,最终转走大量 ETH 和 USDC。FBI 于同年 4 月将这起事件归因于 Lazarus Group / APT38。
同年 6 月,Harmony 的 Horizon Bridge 遭到攻击,约 1 亿美元资产被盗。FBI 在 2023 年确认,Lazarus Group / APT38 对此负责。部分被盗资金随后通过隐私协议 RAILGUN 进行清洗。
到了 2023 年,攻击目标进一步扩展到钱包和加密服务商。
FBI 将 Atomic Wallet、Alphapo、CoinsPaid 等案件与 TraderTraitor 相关行动者联系起来。其中,Atomic Wallet 遭攻击后约有 1 亿美元资产被盗;Alphapo 和 CoinsPaid 也分别发生了数千万美元级别的资产损失。
同年,博彩平台 Stake.com 约 4100 万美元资产被盗,FBI 随后将其归因于 Lazarus Group / APT38。
2024 年,朝鲜相关攻击者又将目标转向了日本交易所 DMM Bitcoin。
这起案件涉及 4,502.9 枚 BTC,按当时价格计算约为 3.08 亿美元。FBI、日本警察厅和美国国防部网络犯罪中心在 2024 年 12 月确认,TraderTraitor 对此负责。攻击者伪装成 LinkedIn 上的招聘人员,联系一家为 DMM 提供钱包软件服务的公司员工,诱导其下载伪装成招聘测试程序的恶意 Python 代码。攻击者由此获取员工的会话信息,随后冒充员工进入相关通信系统,操纵 DMM 员工发起的合法提款请求。
2025 年 2 月,Bybit 遭遇约 15 亿美元资产被盗,成为当时加密行业规模最大的盗窃案之一。
FBI 随后将其归因于 TraderTraitor。根据 Bybit 公布的调查结果,攻击者攻陷了 Safe 钱包开发人员的凭证或开发环境,篡改了交易签名界面。签名人员看到的页面看起来与正常交易无异,但实际签署的却是攻击者准备的恶意交易。
根据 Chainalysis 2025 年发布的报告,2025 年朝鲜相关黑客至少窃取了 20.2 亿美元加密资产,同比增长 51%。按照当年全球超过 34 亿美元的加密资产盗窃总额计算,朝鲜相关黑客造成的损失约占 59%。自 2017 年以来,朝鲜相关黑客累计窃取金额已达 67.5 亿美元。
进入 2026 年,这一比例进一步上升。TRM Labs 统计显示,2026 年 1 至 4 月,朝鲜相关黑客造成的损失约为 5.77 亿美元,占同期全球加密资产黑客损失的 76%。其中,Drift Protocol 和 KelpDAO 两起攻击就造成了约 5.77 亿美元损失。
币安遭攻击后,TRM Labs 于 10 月 30 日发布的报告进一步显示,2026 年以来朝鲜相关黑客窃取金额已达 74 亿美元,占全球加密资产黑客盗窃总额的约 85%。
盗币是朝鲜的外汇来源之一
研究者普遍认为,在制裁之下,加密盗窃是朝鲜获得外汇、支撑经济和核计划的来源之一。既然是长期的财源,他们的做法也像一项长期经营的事。
这些案件的突破口大多不在链上代码,而在人和流程:Ronin 是一封假招聘,Bybit 是一台开发者的电脑,Drift 是一段持续半年的接触。币安这次,据 Cobo 联合创始人神鱼等人的链上复盘,攻击者至少提前一两天开始准备:先从混币协议 Tornado Cash 分批提取小额资金作手续费,在测试钱包上把整套流程演练了两遍,最后一次测试结束时,距离正式动手只剩三个半小时。问题更像出在签名、权限校验或自动签名流程,而不是合约漏洞。
得手之后同样不着急。Chainalysis 观察到,朝鲜习惯把赃款拆成约 50 万美元一笔往外洗,不像一般黑客一次转一两百万甚至上千万。Drift 的赃款在 4 月被盗后,直到 7 月下旬才出现第一笔较大的转移。
交易所联防机制
徐明星提出的联防机制,针对的是交易所之间的安全标准和响应速度。FBI 点名的 TraderTraitor,则是一个有国家背景、具备持续攻击能力的黑客组织。
币安事件暴露出的一个关键风险,是攻击者可能利用交易所内部系统的权限,调用钱包签名机制转移资产。链上分析显示,在以太坊网络上,攻击者利用热钱包预先签署的 50 份 EIP-7702 授权,将钱包权限委托给其控制的合约。币安尚未公布完整的技术复盘,但这一攻击过程已经凸显出:仅依赖钱包管理系统和应用层权限控制,并不足以确保资产安全。
徐明星提出的方案,正是试图在这一环节增加一道防线:对已验证交易所之间的转账维持实时结算,对流向未知地址的大额提现和智能合约授权增加额外验证与安全延迟,并将这些限制落实在密码学签名层。代价也很明确:额外验证和安全延迟可能降低提现效率,交易所必须在资金安全与用户体验之间作出权衡。
从 Bybit 到 Drift、KelpDAO,再到币安,朝鲜相关黑客的攻击目标已经横跨中心化交易所与 DeFi 协议。不同平台的技术架构和防御边界各不相同,但它们面对的是持续性、有组织的攻击威胁。单个平台即使不断增加安全投入,也很难独自掌握整个资金流转链条上的风险。
这也是行业联防机制的意义所在:交易所之间共享攻击预警,联合监控可疑资金,稳定币发行方和其他具备冻结能力的参与者及时介入,才能在攻击者完成跨平台转移和洗钱之前争取处置时间。对于有国家背景、能够长期组织复杂攻击的黑客力量,单家公司的防御能力终究存在边界。行业能否建立起更快的信息共享和协同响应机制,将直接影响被盗资产能否在流入洗钱网络之前得到拦截。