币安63亿美元被盗:承诺兜底就够了吗
作者:Ekko an、Ryan Yoon 来源:Tiger Research 翻译:善欧巴,金色财经
核心要点
-
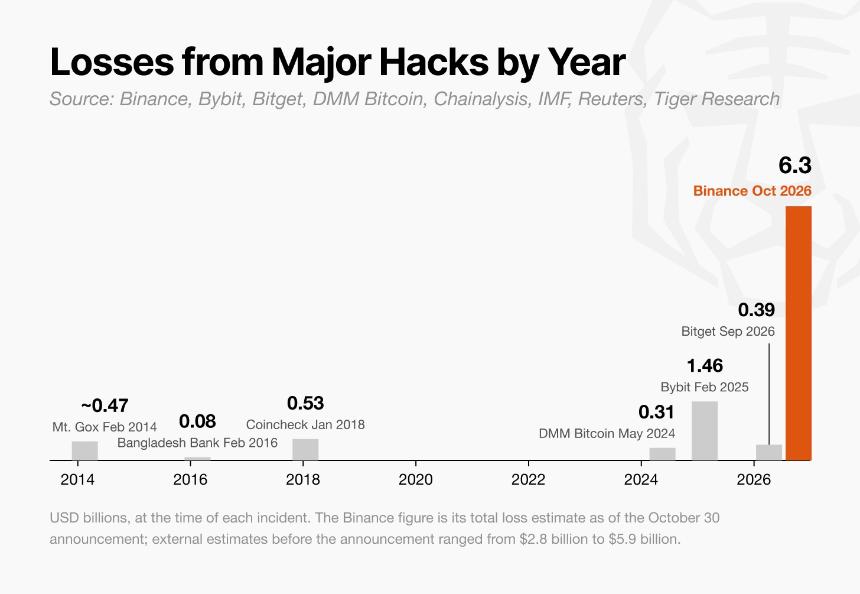
币安估计此次被盗损失约63亿美元,为史上最大规模黑客事件,是Bybit被盗14.6亿美元的四倍多。
-
攻击者通过一名员工的笔记本电脑进入币安内部系统,他没有提交提现申请,而是取得了EIP-7702授权签名,从而交出了钱包控制权。朝鲜黑客组织TraderTraitor被认为最可能是幕后黑手,该组织此前主要依赖社会工程学手段。
-
FTX因挪用客户资金而倒闭。币安的损失来自外部黑客攻击,交易所承诺以自有资金全额覆盖。
-
但已冻结的30亿美元尚未返还,而SAFU基金仅能覆盖损失的18%。币安是否有足够自有资金覆盖剩余约51亿美元,尚未得到验证。
-
恢复充提后的客户资金外流,以及已流入DeFi的被盗资产,是接下来需要关注的风险,影响预计会从币安扩散至整个DeFi市场。
1. 损失规模与时间线
全球最大加密交易所币安遭到黑客攻击。链上研究员Spreek在X上披露,与币安关联的钱包中的资产已被转移至新地址,币安创始人赵长鹏随后承认了此次黑客事件。以下时间均为韩国标准时间(KST)。
-
05:24:167,464枚ETH与约16亿USDT在单笔交易中从币安热钱包“Binance 14”被转出
-
05:32:链上研究员Spreek在X上最先标记这笔异常交易
-
06:15:赵长鹏表示“币安似乎遭到了黑客攻击”
-
06:16:币安发布首份官方声明,称正在“调查一起潜在的安全问题”
-
06:18至06:25:Circle(8亿USDC)与Tether(15.7亿USDT)冻结与攻击者相关的资产
-
09:13:币安暂停所有充提,并表示将“承担全部损失”
-
09:52:币安确认30亿美元被盗资金已被冻结
-
11:23:币安公布初步调查结果:总损失约63亿美元,起因是一名DevOps工程师的笔记本电脑被入侵
币安估计总损失约63亿美元,是此前最大黑客事件——Bybit被盗14.6亿美元——的四倍多。
2. 攻击是如何发生的
币安目前只公布了初步调查结果,尚未发布详细的复盘报告。
2.1 伪造请求:近期交易所黑客事件的共同线索
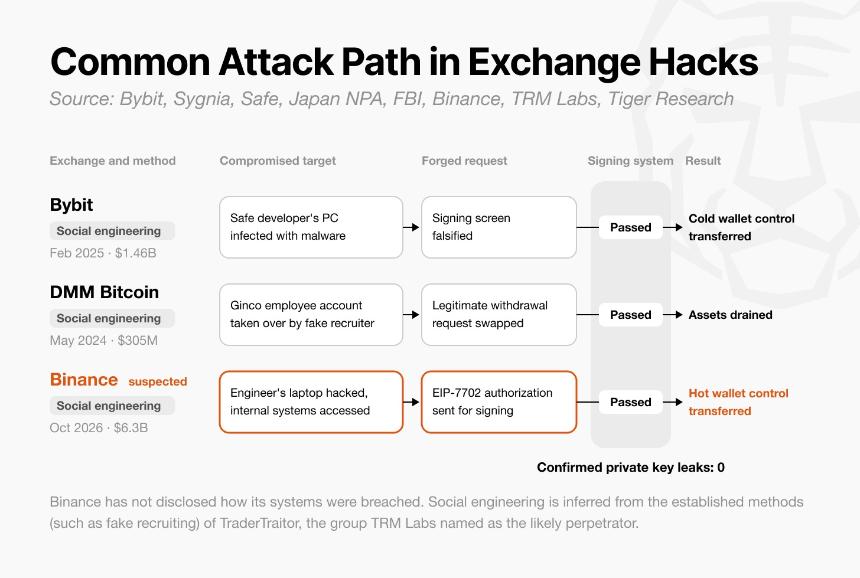
在近期的大型交易所黑客事件中,攻击者并没有窃取私钥,而是瞄准了使用这些私钥为交易签名的签名系统。
要把资产转出交易所,交易必须用钱包私钥签名。交易所将这些私钥保存在签名系统中,而不是交给个别员工;当提现申请进来时,系统会先核对收款地址、金额等细节,然后才签名并发送交易。
冷钱包(私钥离线保存的钱包)和多签钱包(需要多方签名)在生成签名之前,同样要经过这道核对环节。
攻击者瞄准的正是这道核对环节。在入侵员工电脑或内部服务器后,攻击者可以直接向签名系统提交一笔看起来像正常提现的虚假请求,或者篡改员工在审批界面上看到的内容。这就是伪造请求。如果签名系统将其当作真实请求接受,攻击者无需持有私钥,就能把资产转到任何地方。
在近期的案例中,攻击者最常通过社会工程学接触到员工的设备。
社会工程学:利用人为失误而非技术漏洞的攻击方式,例如冒充招聘人员或业务对手方,诱使目标打开恶意文件,或诱骗某人在伪造的界面上批准交易。
在此前的案件中,攻击者也通过社会工程学入侵了Bybit和DMM Bitcoin员工的设备。
-
Bybit(社会工程学,2025年2月,14.6亿美元):攻击者用恶意软件感染了钱包服务商Safe一名开发者的电脑,然后伪造了签名界面。签名者以为自己在批准一笔常规转账,但这笔交易实际上交出了冷钱包的控制权。(Sygnia、Safe复盘报告)
-
DMM Bitcoin(社会工程学,2024年5月,3.05亿美元):一个朝鲜黑客组织冒充招聘人员,接管了该交易所钱包软件供应商一名员工的账户,随后在传输过程中替换了一笔合法的提现请求。(日本警察厅与FBI)
在两起案件中,攻击者都先欺骗一个人进入内部,再用伪造请求欺骗签名系统。无论用冷钱包和多签把私钥保护得多严密,只要有一名员工被攻陷,而签名系统又无法过滤伪造请求,就足以造成入侵。
2.2 币安这次有何不同
币安似乎同样是通过社会工程学被攻破的。
币安只表示一名工程师的笔记本电脑被入侵,攻击者借此进入其内部系统,但没有披露这台电脑是如何被攻破的。
Chainalysis将此次攻击归因于朝鲜黑客组织TraderTraitor。它实时观察到,从币安盗走的资金在链上与上个月Bitget黑客事件的被盗资金混在一起,后者同样被归因于朝鲜。Chainalysis称,这一关联是将币安攻击与TraderTraitor联系起来的最有力证据。
让损失如此之大的是以太坊的一项功能:EIP-7702。
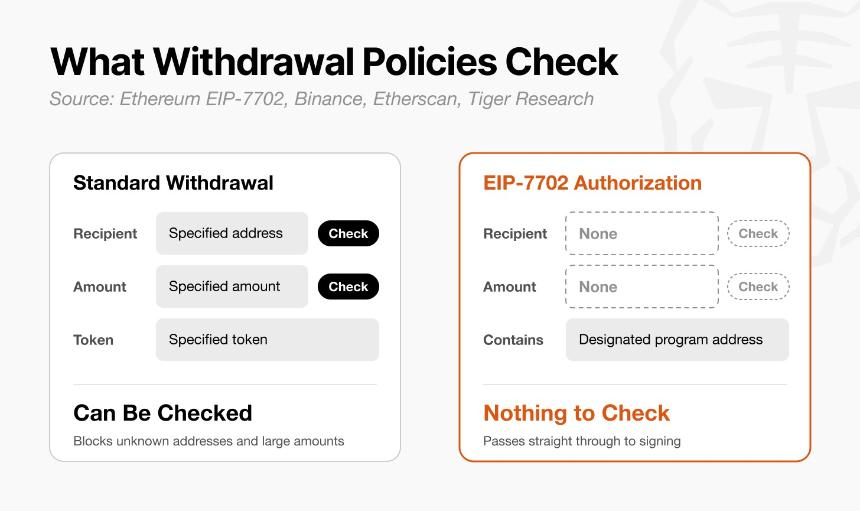
EIP-7702允许普通钱包签署一项授权,让指定程序(智能合约)代表该钱包行事。该功能于2025年5月引入,目的是让钱包更好用,例如把多笔交易打包成一笔。然而,一旦钱包签署了这类授权,该程序就可以转移钱包中的全部资产。
攻击者利用了这一点。进入币安内部系统后,攻击者向签名系统提交的是这项授权,而非提现申请。由于授权中既没有收款地址也没有金额,它没有触发提现核对;一旦获得签名,币安热钱包的控制权就交给了攻击者编写的程序。
三分钟后,攻击者运行该程序,在单笔交易中转走了包括ETH和USDT在内的63种代币。
3. 币安会重蹈FTX覆辙吗
市场最关心的问题是,币安是否会像FTX一样崩溃。两者的损失成因不同,但现在判断币安能否全额消化损失还为时过早。
3.1 与FTX不同性质的损失
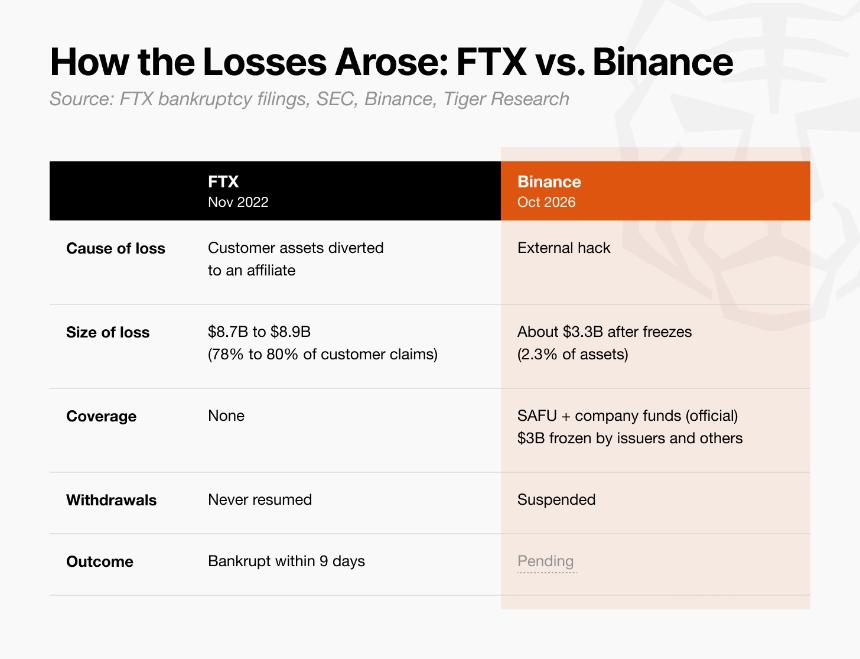
币安与FTX的问题根源不同。FTX的问题不是黑客攻击,而是肆意挪用客户资金。
2022年5月Terra-Luna崩盘后加密价格暴跌,FTX关联公司Alameda Research的贷款方同时要求还款,约80亿美元的FTX客户存款被转给Alameda用于偿债。当年11月,一份质疑FTX财务状况的报告出现后,客户争相提现,但他们的钱早已流向Alameda。FTX无力归还客户资金,最终破产。
相比之下,币安的损失来自黑客窃取的资产。币安表示将动用应急基金(SAFU)和公司自有资金来覆盖损失,而不是客户资金。问题在于,币安是否有足够的自有资金来覆盖这笔损失。
3.2 币安能否消化损失
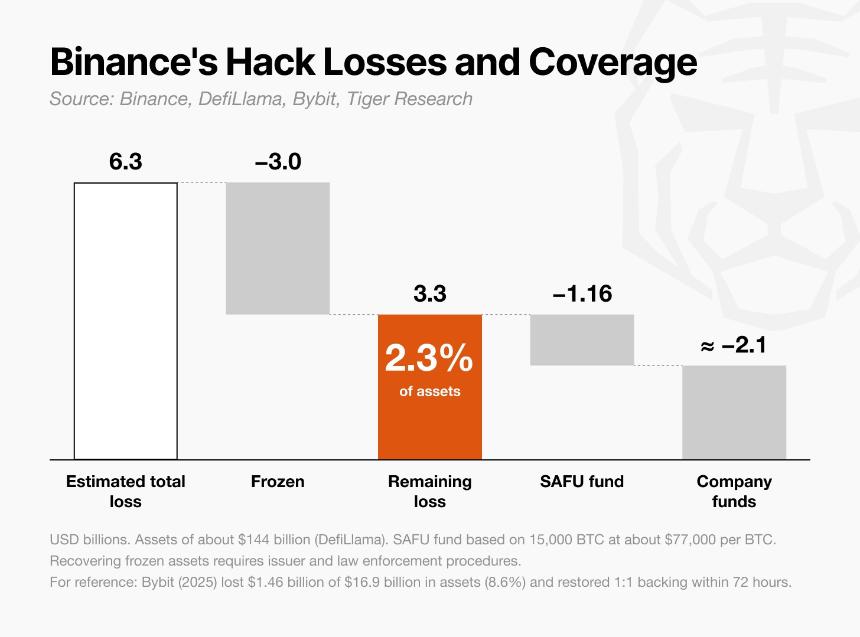
币安估计总损失为63亿美元,约占其持有的约1440亿美元资产的4.4%。包括Tether和Circle在内的稳定币发行方已冻结其中30亿美元,但冻结只是阻止攻击者使用这些资金,并不会把钱还给币安。只有通过执法和发行方程序追回冻结资金后,实际损失才会降至约33亿美元(占资产的2.3%)。
因此,在冻结资产返还之前,币安必须先行承担全部63亿美元。SAFU基金(约11.6亿美元)仅能覆盖其中的18%,剩余约51亿美元需由公司资金承担。难点在于,币安不公布财务报表,其公司资金的规模无法核实。
第二个问题出现在恢复充提之后。
覆盖黑客损失与承受焦虑客户的挤兑,是两个不同的问题。Bybit在被盗后24小时内流出了40亿美元,约占其资产的24%。如果币安出现类似约24%的资产外流,提现金额可能达到约350亿美元,是此次被盗63亿美元的五倍多。
因此,币安需要在恢复充提之前,说明将如何应对大规模提现。
最重要的问题是:在冻结资产返还之前,币安将如何为提现提供资金;以及何时公布更新后的储备金证明。如果在恢复充提时仍没有具体方案,客户焦虑可能升级为大规模挤兑。
4. 连锁挤兑
币安发生挤兑只是第一层问题,因为在加密世界中,单一资产与众多DeFi协议相互关联。
目前发行方只能冻结稳定币,因此攻击者将剩余资产换成ETH并转入DeFi。例如,攻击者将盗取的USDT存入Aave并以此为抵押借出ETH。作为回应,最大的DeFi借贷协议Aave冻结了其所有市场,以防止损失进一步扩大。
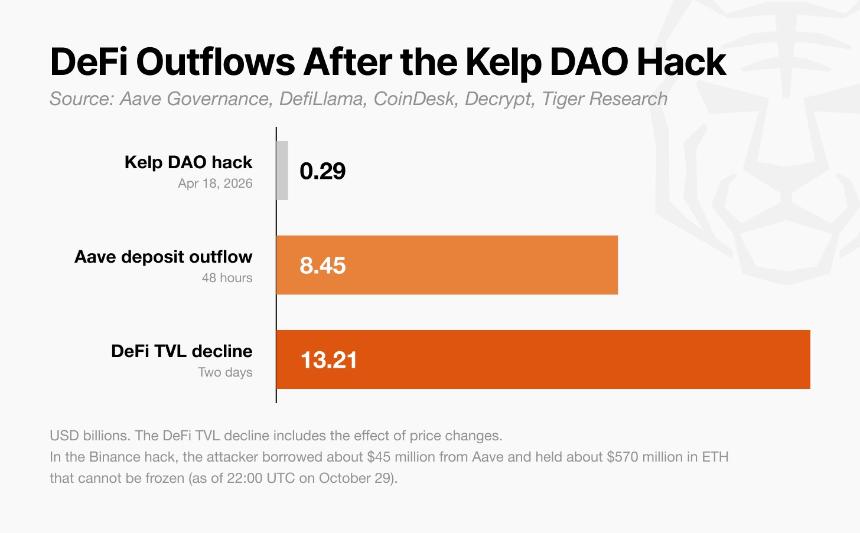
换言之,损害可能不会止步于币安,而会蔓延到与其关联的DeFi协议。例如,今年4月的Kelp DAO黑客事件造成2.9亿美元损失,但随着恐慌蔓延,DeFi总存款在两天内减少了132亿美元,是被盗金额的45倍。
因此,第二层挤兑也有可能发生。如果攻击者持有的ETH和DeFi代币被抛售到市场,或者Aave的冻结迟迟得不到解决、恢复提现后存款开始流出,币安的第一层挤兑就可能引发整个DeFi市场的第二层挤兑。
最终,币安需要拿出一份覆盖黑客损失的具体方案。如上所述,对于币安这种规模的交易所来说,金额或许不是关键问题,但没有人能确定,因此其应对措施需要密切关注。