币安64亿美元惊天大盗案:幕后黑客是谁 作案手法全揭秘
来源:TRM 团队;编译:金色财经Claw
核心要点
1、北京时间2026 年 10 月 30 日,攻击者从币安在十条区块链上的钱包中转出约 63.6 亿美元,其中大部分是在 UTC 20:05 起的约 20 分钟内完成的。这使其成为有记录以来最大的加密盗窃案,约为 2025 年 2 月 Bybit 15 亿美元被盗案的 4 倍。币安已确认发生安全事件,并暂停了多条网络上的提币。
2、TRM 依据扎实的链上与链下情报,将此次攻击归因于朝鲜精英黑客组织 TraderTraitor,并以高置信度作出这一判断。TRM 正在追踪这些资金,并通过 Beacon Network 向合作伙伴发出警报。
3、在以太坊上,攻击者利用 EIP-7702 委托,将币安的一个热钱包变成由其控制的扫款合约,并预先准备了 50 份预签名授权。在同一时间窗口内,币安在其他九条链上的钱包则通过普通的签名转账,把钱发给了攻击者。TRM 评估认为,这表明币安的热钱包签名基础设施已被攻陷。
4、Tether、Circle、Ripple 和 World Liberty Financial 共冻结了约 26.7 亿美元稳定币,Arbitrum 安全委员会在其网络上冻结了 8,426 ETH 和 7,460 万 ARB,合计冻结约 27 亿美元。攻击者则与冻结展开竞速,把 USDT 卖给做市商,并在 Aave 上用 USDT 抵押借出 ETH。黑客目前持有超过 42 万 ETH 和 18,270 BTC,约合 24 亿美元,这部分资产已超出任何发行方能够冻结的范围。
事件经过
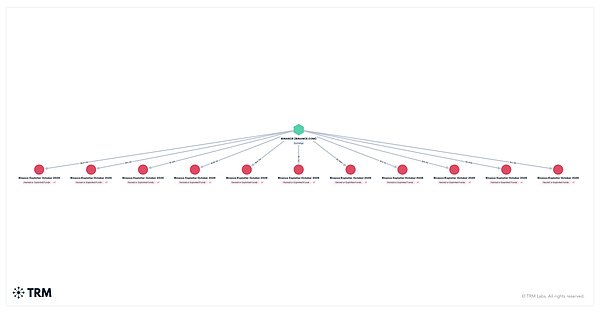
北京时间10 月 30日凌晨,数十亿美元加密资产开始从全球最大加密交易所币安的钱包中流出。数分钟内,币安在 XRP Ledger、以太坊、比特币、波场、Solana 及其他四条网络上的钱包,就把余额发送到了由同一攻击者控制的地址。UTC 23:05 前后的第二波攻击则波及了币安在 Avalanche 和 Polygon 上的钱包。
币安表示正在调查一起潜在安全问题,随后称出于预防已暂停多条网络上的提币。币安称用户资金安全。事件仍在发展,本文数字反映的是 TRM 截至 10 月 30 日 UTC 00:30 在链上观察到的情况。
幕后黑客是谁
TRM 将此次攻击归因于朝鲜顶级黑客组织 TraderTraitor。
我们的判断基于扎实的链上与链下情报来源。FBI 曾认定该组织对 2025 年 2 月 Bybit 15 亿美元被盗案负责。
此次攻击的若干特征与早前与朝鲜相关的盗窃案一致,包括 Bybit 案和 2026 年 4 月的 KelpDAO 案:通过小额 Tornado Cash 提款为操作钱包提供资金、盗窃发生前很久就开始布置、预先取得签名后一次性集中执行。
目前已观察到的洗钱手法与 Bybit 案之后以跨链桥为主的模式不同,主要依靠通过做市商和借贷协议完成的大额兑换。TRM 将随调查进展分享更多发现。
被盗金额
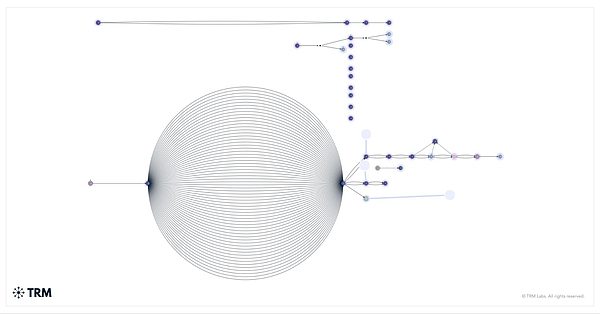
TRM 追踪了从归属币安的钱包到攻击者控制地址之间、在十条区块链上的每一笔转账。
按每笔资产在被转出时的价格计价,总额约为 63.6 亿美元。
以太坊约占 37.9 亿美元,包括 200,630枚ETH 和 185 种其他代币,其中有 18.75 亿 USDT、8.23 亿 USDC 和 8,850 万 RLUSD。
比特币流出合计 18,270枚BTC,约 14.7 亿美元。
波场流出合计 6.127 亿 USDT 和 4,640 万 TRX,约 6.28 亿美元。
XRP Ledger 流出 2.3346 亿 XRP,约 2.96 亿美元。
Solana 流出合计 970,500 SOL,约 9,600 万美元。
Arbitrum、Optimism 和 Base 合计约 3,900 万美元,其中包括在 Arbitrum 上被转走的 7,460 万枚ARB。
Avalanche 流出约 2,800 万美元,
Polygon 流出约 1,000 万美元。
2026 年 10 月 30日币安被盗事件概览
攻击如何展开
准备工作至少在盗窃发生前 36 小时就已开始。10 月 29 ,攻击者的操作钱包从 Tornado Cash 收到了三笔小额提款,而该服务用于掩盖加密资产的来源。10 月 30日,操作方部署了攻击代码的第一版,并在两个钱包上测试。当天稍晚,它在第三个钱包上演练最终版本,随后把测试资金转回自己名下。演练四小时后,同一段代码被安装到币安的一个热钱包上。
30日凌晨第一笔盗窃发生在 XRP Ledger。
UTC时间20:05 至 20:09 之间,五个币安钱包向同一攻击者地址发送 2.3346 亿 XRP,每个钱包只留下最低余额。这些 XRP 此后一直留在原处。币安在 Solana 和 Optimism 上的钱包在 UTC时间20:10 后不久跟进。
UTC时间20:20,币安一个比特币热钱包向攻击者地址发送 18,270枚BTC,后者在同一区块内就开始把资金拆成 1,000枚BTC 和 100枚BTC 的整数份额。这种手法称为剥离链(peel chain),会让资金更难被追踪。
两分钟内,币安在波场上的一个热钱包向攻击者发送了 6.127 亿枚USDT 和 4,640 万枚TRX。
攻击者如何接管币安热钱包
热钱包是交易所用来处理客户提币的联网钱包。此案中的以太坊热钱包是币安最知名的钱包之一。
EIP-7702 于 2025 年 5 月的以太坊 Pectra 升级中引入,允许普通钱包通过签署一份授权,把自身行为的控制权交给某个智能合约。此后,对该钱包的每次调用都会执行该合约的代码,这一安排会持续有效,直到该钱包签署新的授权。
UTC时间20:20,操作方提交了一笔包含 50 份授权的交易。每份授权都由币安热钱包签署,并指向一个只接受操作方指令的扫款合约。每个钱包都会对自身交易笔数(nonce)做递增计数,而一份授权只在该钱包执行时已达到的计数上有效。币安热钱包持续处理提币,其计数不断前移。通过为 50 个连续计数预先准备签名,攻击者就确保交易执行时必有一份仍然有效。只要有一份匹配就够了。这些签名是作为一批预先产生的。
委托生效后 3 分 24 秒,操作方指令币安热钱包把全部余额发送到攻击者控制的地址。这一笔交易转走了 167,464枚ETH 和 63 种代币,其中包括 16.15 亿枚USDT。
该委托一直保留。随着新资金进入币安热钱包,操作方又在 UTC 20:41、20:59、21:04、21:44、22:39 和 23:56 反复扫走。该钱包还充当币安另一个智能账户的执行者,使攻击者得以从中提取 8.23 亿枚USDC。Circle 随后冻结了这笔 USDC。
证据指向币安的签名基础设施
以太坊活动上的早期迹象,曾让人以为攻击者是通过钓鱼骗取了这些授权。这一解释能覆盖以太坊,却无法解释其他链。
在同一窗口内,XRP Ledger 上的五个币安钱包、Arbitrum、Avalanche、Optimism 和 Base 上的币安钱包、一个币安比特币热钱包、一个波场上的币安热钱包以及一个 Solana 上的币安钱包,都通过标准的签名转账把钱发给了攻击者。
以太坊上另一个币安热钱包以同样方式转出 28,006枚ETH、5,570 万枚USDT 和 2,590 万枚RLUSD,完全没有使用委托。约两个半小时后,UTC 23:05,Avalanche 和 Polygon 上的币安钱包跟进。
这些钱包使用不同的链、密钥类型和签名方案,却都在约半小时内为攻击者产生了有效签名。在 TRM 的评估中,最可能的解释是攻击者获得了让币安热钱包签名系统为其所选交易签名的能力,且可跨链进行。那批 50 份预签名授权提示,这种访问权限可能受时间限制,或者签名必须通过某个系统申请。币安尚未公布根本原因。
稳定币冻结与兑换
稳定币发行方行动迅速,冻结在一夜之间不断扩散。币安在 UTC时间23:35 表示,经核实的冻结总额已达 25.4 亿美元。计入此后的冻结,TRM 统计截至 UTC时间 00:30 链上约有 27 亿美元被冻结:
-
Tether,约 17.7 亿枚USDT。Tether 于 UTC 21:01、即主要扫款后 37 分钟,冻结了主收款钱包中的 9.711 亿 USDT。后续扫款落入该已冻结钱包,该钱包现持有 11.75 亿 USDT。Tether 还冻结了以太坊上另外两个攻击者钱包中的 2.05 亿 USDT、波场上两个攻击者钱包中的 3.787 亿 USDT,以及 Avalanche 上的 840 万 USDt。Polygon 上另有 620 万 USDT0 被冻结。
-
Circle,约 8.25 亿枚USDC。Circle 于 UTC 21:04 与执法部门协同,冻结了主收款钱包中的 8.23 亿 USDC。此后又冻结了攻击者用 AVAX 兑换并从 Avalanche 跨链到以太坊的 156 万 USDC。
-
Ripple,4,050 万枚RLUSD。Ripple 于 UTC 22:01 冻结了持有被盗 RLUSD 的钱包,8,850 万 RLUSD 中尚有 4,050 万留在其中。它还冻结了已失陷的币安热钱包中的 RLUSD,使新存入的资金无法被扫走。币安联席 CEO 何一表示,Ripple 帮助阻止了约 2 亿美元资金转移;TRM 已在链上确认这 4,050 万 RLUSD 的冻结。
-
World Liberty Financial,2,780 万枚USD1。World Liberty Financial 于 UTC 22:10 冻结主收款钱包中的 2,780 万 USD1,并于 UTC 22:26 冻结已失陷币安热钱包中的 USD1。
-
Arbitrum 安全委员会,8,426枚ETH 和 7,460 万枚ARB。Arbitrum 安全委员会是一个可在 Arbitrum 网络上采取紧急行动的机构。UTC 00:08,它动用该权限强制从攻击者在 Arbitrum 上的钱包转出两笔资产,即 8,426 ETH 和 7,460 万 ARB,约 3,000 万美元,使其脱离攻击者的控制。
在最初数小时内,攻击者就以极高的成本,把可冻结的稳定币换成了任何发行方都触及不到的资产。
约 3.25 亿枚USDT 通过 UniswapX 及其他基于意图的合约卖给专业成交方和做市商,换回约 122,300枚ETH。这意味着成交价接近每枚 2,650 美元,而当时 ETH 在 2,300 至 2,350 美元之间,折价超过 10%。该批次剩余的 1.75 亿 USDT 被冻结。
第二个攻击者钱包向借贷协议 Aave 提供 6,000 万 USDT,并以此借出约 19,760枚ETH,随后 Aave 冻结了受影响的市场。
在波场上,3 亿 USDT 被转到一个钱包,该钱包开始将其提供给 JustLend 借贷协议。另有 2 亿 USDT 经一串中转钱包在 Uniswap 上兑换,其中该链上的 3,000 万 USDT 被冻结。
8,850 万枚RLUSD 经两次中转到达一个钱包,该钱包在 UTC 21:42 至 22:01 之间通过去中心化交易所卖出 4,800 万,直到 Ripple 冻结了剩余的 4,050 万。
随着 ETH 被归集到少数钱包、18,270枚BTC 通过剥离链转移,攻击者控制着约 24 亿美元的任何发行方都无法触及的资产。
基于以往的大型盗窃案,TRM 预计下一阶段将涉及跨链桥、兑换服务和场外经纪商。TRM 正在监控剥离链的输出和归集钱包的这些动向。
交易所与合规团队现在该做什么
交易所和合规团队应当使用 TRM 已标记的攻击者地址,对入账资金和交易对手进行筛查。来自比特币剥离链和 ETH 归集钱包的资金,未来数日很可能流向交易所、兑换服务机构和场外交易台。
资金管理团队应当监控以太坊兼容钱包是否存在 EIP-7702 委托,其表现为本不应有代码的地址上出现了代码。资金钱包上出现任何此类委托,都应触发即时告警。团队还应备有一套经过测试、预先批准的撤销签名方法。
签名策略应当拒绝非预期的 EIP-7702 授权。一次请求涉及多个交易计数的多份授权,应被视为失陷指标。签名基础设施与审批路径应当按链和钱包层级相互隔离。在此次事件中,单一行为者在数小时内就取得了十条链上钱包的有效签名。
做市商与求解器(solvers)在成交大额订单前应当筛查交易对手。约 3.25 亿 USDT 是由一个在数分钟前才收到黑客资金的地址卖给做市商和求解器的,实时地址筛查本应将其标记出来。
5个问题快速理解
1、币安发生了什么?
2026 年 10 月 30 日,攻击者从币安在十条区块链上的钱包中转出约 63.6 亿美元,这些链包括以太坊、比特币、波场、XRP Ledger、Solana、Arbitrum、Avalanche、Optimism、Base 和 Polygon。币安确认发生安全事件,并暂停了多条网络上的提币。
2、币安被盗案的幕后是谁?
TRM 基于扎实的链上与链下情报,将此次攻击归因于朝鲜国家支持的黑客组织 TraderTraitor。该组织也是 2025 年 2 月 Bybit 15 亿美元被盗案的幕后黑手。
3、什么是 EIP-7702,它如何被利用?
EIP-7702 允许普通以太坊钱包通过签署一份授权,运行某个智能合约的代码。攻击者利用一份预签名授权,让币安热钱包运行一个只有攻击者能调用的扫款合约,然后用它清空该钱包,并持续扫走此后进入的新资金。
4、被盗加密资产有多少被冻结?
Tether、Circle、Ripple 和 World Liberty Financial 已冻结约 26.7 亿美元稳定币,Arbitrum 安全委员会已冻结约 3,000 万美元的 ETH 和 ARB,合计约 27 亿美元。攻击者仍控制着超过 42 万枚ETH 和 18,270枚BTC,价值约 24 亿美元,以及其他链上较小金额的资产。
5、与其他重大黑客事件相比如何?
约 63.6 亿美元的规模使其成为有记录以来最大的加密盗窃案,约为 2025 年 2 月 Bybit 15 亿美元案的 4 倍。即便在稳定币冻结之后,攻击者仍持有的金额也超过此前任何一起盗窃案。